Cum să faci o notă privată
Și să o păstrezi cu adevărat privată
O pictogramă cu lacăt într-o aplicație de note nu este același lucru cu o notă cu adevărat privată. Află ce înseamnă de fapt confidențialitatea digitală, ce setări structurale contează și cum să creezi o notă criptată care dispare după ce este citită — fără a crea niciodată un cont.
Puncte esențiale
- Encrypt in the browser before anything is uploaded.
- Set expiry and view limits that match the handoff.
- Share the link carefully—possession is access.
- Do not paste the same secret into a permanent channel afterward.
Vrei să scrii ceva sensibil — o parolă, un cod de recuperare, un mesaj confidențial sau o notă personală — și să o păstrezi privată. Poate ai căutat „cum să fac o notă privată” și ai găsit sfaturi generice despre blocarea unei aplicații, ascunderea unui folder local sau activarea unei setări de confidențialitate a dispozitivului.
Acești pași ajută pentru o confidențialitate casual, de tipul „privire peste umăr”. Ei nu rezolvă problema mai dificilă: partajarea unei note cu o altă persoană fără a lăsa o copie permanentă, căutabilă, pe un server terț.
O notă cu adevărat privată necesită trei piloni distincti: criptare înainte de încărcare, control strict al accesului și efemeritate planificată — un mecanism de dispariție. Iată cum poți realiza acest lucru în practică.
Ce înseamnă de fapt „privat”
În aplicațiile de zi cu zi, „privat” înseamnă de obicei ascuns de alte persoane care îți iau dispozitivul în mână, protejat de un cod de acces al telefonului sau blocat în spatele unui abonament premium la o aplicație. Acest lucru este extrem de util — dar nu este același lucru cu confidențialitatea criptografică.
Când partajezi informații sensibile pe web, întrebarea reală este: cine poate citi nota după ce aceasta părăsește mâinile tale?
Poate furnizorul de servicii să o citească? Poate o parte neautorizată care obține acces la o copie de rezervă în cloud să o citească? Poate un viitor coleg de echipă să caute în istoricul vechi de chat și să o găsească peste câteva luni?
O notă privată, în sensul strict al securității, este una în care numai destinatarul vizat poate citi conținutul, serviciul de găzduire nu vede niciodată textul clar subiacent, iar nota nu rămâne online pentru totdeauna.
De ce aplicațiile obișnuite de note sunt insuficiente
Apple Notes, Google Keep, Notion și Evernote sunt instrumente excelente pentru organizarea personală, dar sunt, în general, alegerea greșită pentru distribuirea secretelor de o singură utilizare, din cauza mai multor trăsături inerente:
- Sincronizare și copii de rezervă — Nota ta este copiată silențios pe mai multe dispozitive, conturi de stocare cloud și arhive de istoric pe termen lung pe care nu le controlezi direct.
- Căutare și partajare — Partajarea publică accidentală, căutările extinse în spațiul de lucru sau un singur cont compromis pot expune note istorice după luni de zile.
- Accesul furnizorului — Cu excepția cazului în care aplicația oferă explicit criptare end-to-end pentru acea notă specifică, furnizorul păstrează capacitatea tehnică de a-ți citi conținutul pe serverele sale.
- Fără funcția „distruge după citire” — Majoritatea aplicațiilor organizaționale sunt proiectate structural pentru a stoca informațiile nedeterminat, nu pentru a le șterge după o singură citire.
Pentru jurnalismul personal pe termen lung, aplicațiile standard de note sunt ideale. Pentru parole, coduri de recuperare și transferuri confidențiale, ai nevoie de un instrument efemer construit pentru livrarea unui secret de o singură utilizare — nu pentru stocare permanentă.
Cum să faci o notă privată: pas cu pas
Nu trebuie să înregistrezi un cont pentru a trimite o notă privată securizată, de o singură utilizare. Fluxul structurat de mai jos descrie ceea ce sunt proiectate să execute în siguranță serviciile criptate în browser.
Pasul 1
Redactează mesajul în browserul tău
Deschide PrivateNote și scrie mesajul direct. Ești deja într-un alt tab? Extensia Chrome criptează textul selectat pe loc — același flux client-side, fără a deschide site-ul mai întâi. Evită să introduci secretul brut într-un client de e-mail standard sau în fire de text necriptate înainte. Poți folosi, de asemenea, Write with Private AI pentru a redacta local pe dispozitiv înainte de criptare.
Pasul 2
Configurează setările de confidențialitate efemeră
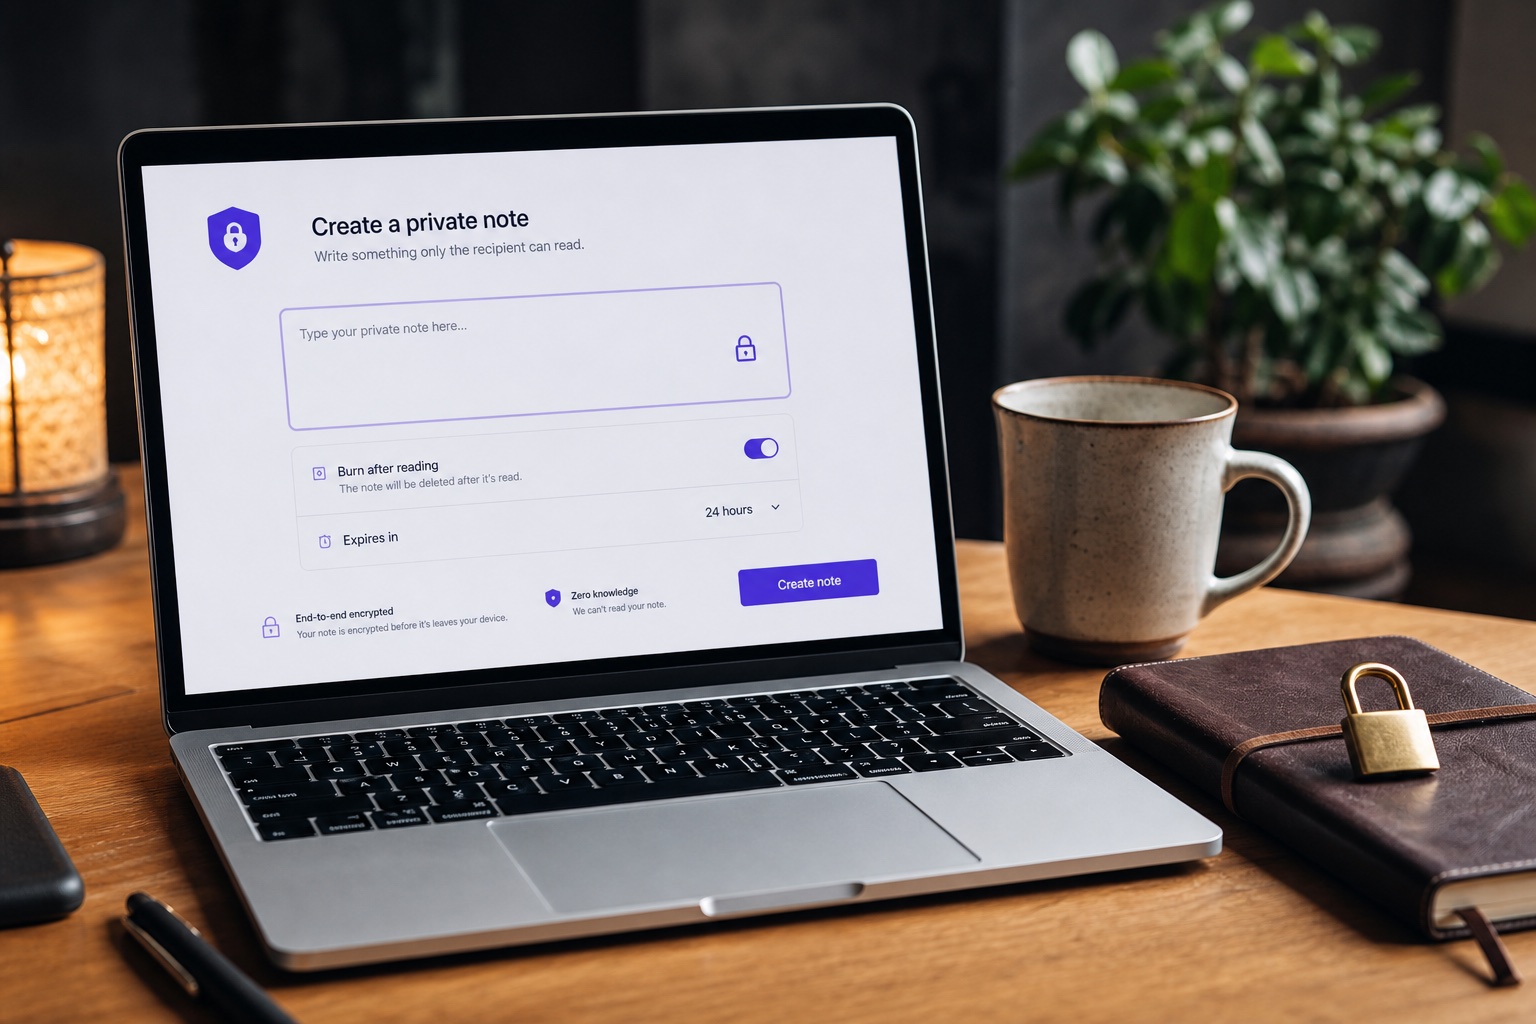
Setează o fereastră de expirare care să se potrivească sarcinii. Activează funcția „distruge după citire” dacă nota trebuie să dispară complet după prima deschidere reușită și adaugă o parolă opțională pentru conținutul extrem de sensibil.
Pasul 3
Lasă browserul să execute criptarea locală
Când apeși pe create, criptarea are loc întotdeauna pe partea clientului. Doar textul criptat este încărcat. Cheia de decriptare rămâne integrată în fragmentul URL — porțiunea care urmează după `#` — pe care browserele web moderne nu o transmit către serverele web de găzduire.
Pasul 4
Izolează canalele de partajare
Transmite linkul securizat generat către destinatarul tău prin canalul preferat. Dacă ai configurat o parolă manuală, transmite-o pe un canal separat — printr-un apel telefonic, Signal sau în mod sigur, în persoană.
Pasul 5
Confirmă livrarea și șterge starea locală
Utilizați notificările de livrare opționale pentru a verifica momentul în care nota a fost deschisă cu succes sau a expirat. Odată consumată, nu rămâne nicio copie în text clar în cutia de ieșire sau în logurile de chat istorice.
Setări de confidențialitate care merită activate
Ajustări arhitecturale mici produc câștiguri masive de securitate. Atunci când creați o notă efemeră, maximizați apărarea utilizând aceste configurații:
- Arde după citire — Standardul de aur pentru parole și credențiale. Cifratul subiacent este șters de pe server în momentul în care este citit cu succes o singură dată.
- Perioade scurte de expirare — Dacă destinatarul nu trebuie să deschidă datele instantaneu, limitați fereastra de expunere la ore sau zile — nu o lăsați niciodată nedeterminată.
- Parole stratificate — Adaugă un al doilea factor crucial. Un atacator ar trebui să compromită atât canalul de transport al link-ului, cât și să obțină parola separată pentru a citi conținutul.
Ce să NU introduceți într-o notă privată bazată pe web
Link-urile criptate în browser sunt remarcabile pentru secrete temporare sau înlocuibile — cum ar fi credențialele Wi‑Fi, token-urile API și mesajele corporative. Acestea au limite.
Regulă critică de siguranță: Nu introduceți niciodată o frază de seed pentru criptomonede, un backup pentru un hardware wallet master sau o cheie privată root pe niciun site web. Activele master ireplacezabile justifică utilizarea criptării locale pe terminal (cu age sau OpenSSL) înainte de transmitere. Pentru acea arhitectură, citiți crypto seed phrases and one-time links.
Când o notă privată este instrumentul potrivit
Apelați la o notă privată dedicată în loc de instrumentele standard de e-mail sau chat atunci când transmiteți informații sensibile:
| Tip de date | Scenariu ideal de partajare |
|---|---|
| Credențiale | Transmiterea unei parole sau a unui cod de recuperare unui membru al familiei sau unui coleg de încredere. |
| Chei de acces | Distribuirea unei chei API sau a unui webhook signing secret în timpul procesului de onboarding pentru dezvoltatori. |
| Acces fizic | Partajarea codurilor temporare de la ușă, a numerelor PIN pentru alarmă sau a credențialelor Wi‑Fi pentru oaspeți. |
| Comunicații corporative | Trimiterea unui mesaj de afaceri confidențial care nu ar trebui să fie indexat de arhivele de chat sau e-mail enterprise. |
Filozofia noastră la PrivateNote
Am proiectat PrivateNote pentru a readuce echilibrul încredere către utilizator. Prin gestionarea operațiunilor criptografice íntegr în browser înainte ca payload-ul să ajungă la infrastructura noastră, serverele noastre rămân structural oarbe la secretele tale în text clar.
De asemenea, credem în transparența clară cu privire la limitările produsului. Dacă trimiteți un token de acces temporar unui coleg, un link criptat de o singură utilizare este un instrument excelent. Dacă vă ocupați de economiile voastre de o viață, criptați local pe o mașină offline mai întâi.
Securitatea nu înseamnă găsirea unui instrument magic, universal. Înseamnă adaptarea fluxului de lucru la valoarea a ceea ce protejați. Pentru modelul tehnic din spatele criptării în browser, citiți how PrivateNote works și what client-side end-to-end encryption means.
Creați o notă privată acum
Nu este necesar un cont. Scrieți nota, configurați setările de confidențialitate și partajați un link sigur în mai puțin de un minut.
Aveți nevoie să partajați și documente? Secure file transfer utilizează același model de criptare pe partea de browser. Transmiterea necesită un cont gratuit; destinatarii pot deschide link-urile fără a se înregistra.
Folosești des PrivateNote? Extensia Chrome adaugă funcția de criptare și partajare în bara de instrumente sau în meniul click-dreapta — util atunci când un parol sau un cheie API apare în mijlocul unei conversații.
Criptează mai întâi. Partajează un link. Lasă-l să expire.
Creați o notă nouăExplorează PrivateNote
- Ce este un link secret de unică folosință? Cum funcționează partajarea sigură
- De ce e-mailul este cel mai nepotrivit loc pentru a trimite secrete
- Cum partajați o cheie API în siguranță
- Ce este criptarea de la un capăt la altul?
- Cum trimiteți un mesaj secret
- Note efemere pentru mesaje de serviciu și descoperirea probelor
