Rozszerzenie Chrome
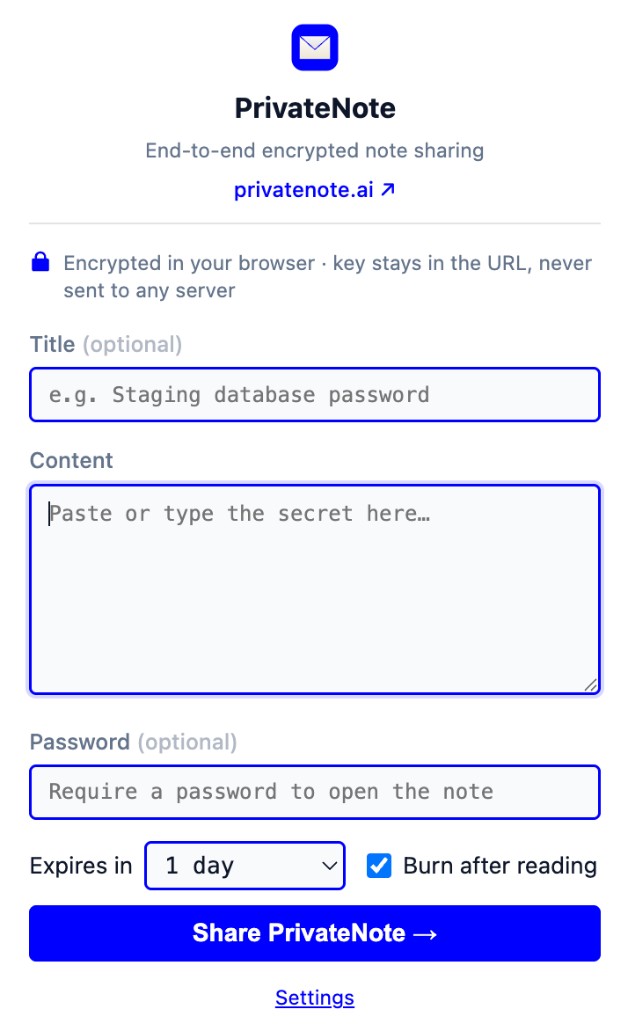
Szyfruj wybrany tekst w przeglądarce bez otwierania privatenote.ai — ten sam proces po stronie klienta, mniej przełączania kontekstu.
Dla kogo to jest
Użyj rozszerzenia Chrome, gdy jesteś już w przeglądarce — e-mail, dokumenty, zgłoszenia — i musisz zamienić wybrany tekst w zaszyfrowany link jednorazowy.
Szyfrowanie odbywa się w rozszerzeniu przy użyciu tego samego współdzielonego modułu kryptograficznego co aplikacja webowa. Tekst jawny nigdy nie jest przesyłany na serwery PrivateNote.
Instalacja
# Chrome Web Store (recommended)
# Search: PrivateNote Encrypted Note Sharing

# Or load unpacked for development (from repo root):
npm run build:chrome
# chrome://extensions → Developer mode → Load unpacked → packages/privatenote-chrome/dist
Architektura bezpieczeństwa
Rozszerzenie Manifest V3 z lokalnym szyfrowaniem przed przesłaniem. Analityka rejestruje creationSource: chrome.
Wygenerowany link jest automatycznie kopiowany do schowka. Traktuj URL jak sekret — klucz znajduje się w fragmencie.
Szyfruj lokalnie
AES-256-GCM na urządzeniu — przeglądarka, edytor, terminal lub proces MCP.
Prześlij szyfrogram
Na serwer trafiają tylko zaszyfrowane bajty i metadane notatki (wygaśnięcie, zniszczenie po przeczytaniu).
Klucz we fragmencie #
Klucz odszyfrowania zostaje w hashu URL. Przeglądarki nie wysyłają fragmentów w żądaniach HTTP.
privatenote.ai/note/…#key
Menu kontekstowe: Utwórz PrivateNote z wybranego tekstu.
Okno wyskakujące paska narzędzi do tworzenia notatek z ustawieniami wygasania i samozniszczenia.
Alt+Shift+P automatycznie wypełnia tekst wybrany z aktywnej karty.
host_permissions ograniczony do privatenote.ai dla wywołań API — brak możliwości konfiguracji dla self-hostingu.
Funkcje i uprawnienia
| Nazwa | Opis |
|---|---|
| storage | Ustawienia synchronizacji; pamięć sesji dla wstępnie wypełnionego wyboru |
| contextMenus | Prawy przycisk myszy: Utwórz PrivateNote |
| activeTab + scripting | Odczyt wyboru dla skrótu klawiszowego |
| clipboardWrite | Kopiuj wygenerowany link |
| Default expiry | Konfigurowalne w ustawieniach rozszerzenia |
| Burn after reading | Domyślnie włączone; konfigurowalne w opcjach |
Powiązane integracje
CLI
Przekazuj tajemnice ze stdin lub plików. Szyfruj lokalnie, wypisz jednorazowy link i trzymaj zwykły tekst z dala od historii powłoki i logów kompilacji.
Zobacz dokumentacjęRozszerzenie edytora
Twórz notatki z VS Code, Cursor lub Codex IDE bez zmiany kontekstu. Użyj panelu bocznego, polecenia zaznaczonego tekstu lub akcji na pasku tytułu.
Zobacz dokumentacjęSerwer MCP
Daj klientowi MCP lokalne narzędzie, które tworzy linki PrivateNote, gdy agent musi przekazać tajemnicę.
Zobacz dokumentacjęWtyczka Codex
Zainstaluj dołączoną wtyczkę MCP plus skills albo dodaj privatenote-mcp do ~/.codex/config.toml. Użyj tego samego rozszerzenia VS Code w Codex IDE dla tajemnic, których agent nigdy nie widzi.
Zobacz dokumentacjęRozszerzenie Chrome
Szyfruj wybrany tekst w przeglądarce bez otwierania privatenote.ai — ten sam proces po stronie klienta, mniej przełączania kontekstu.
