Cara membatalkan akses catatan sebelum dibuka
Hentikan Tautan Sebelum Pengungkapan dan Simpan Catatan Akses yang Aman Secara Privasi
Salah mengirim catatan pribadi? Cabut akses sebelum catatan dibuka, lalu periksa peristiwa pengiriman melalui bukti akses tanpa mengungkap isinya.
Poin utama
- Revoke destroys unopened links; it cannot erase a post-reveal copy.
- Proof of access is a status receipt—not a reading transcript.
- Use revoke for wrong recipients; use proof for delivery questions.
- After reveal, assume the recipient may retain the plaintext and rotate exposed credentials.
Berbagi secara aman bukan hanya tentang enkripsi saat pengiriman. Ini juga tentang kontrol setelahnya: menghentikan tautan yang seharusnya tidak Anda kirim, dan menyimpan catatan privasi yang aman tentang apa yang terjadi pada tautan yang Anda kirim.
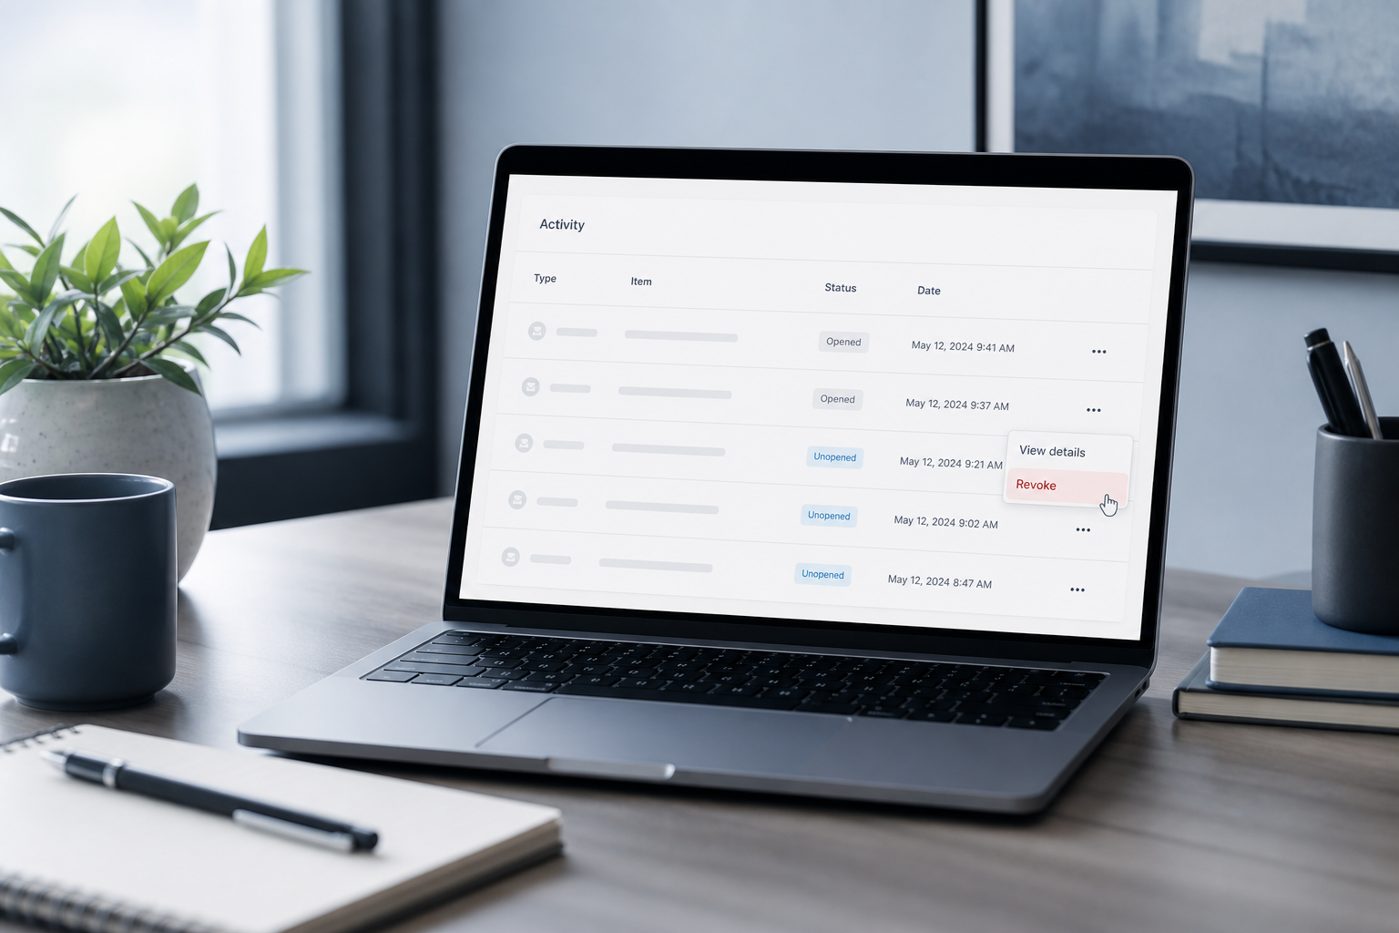
Paket Starter dan Business dari PrivateNote menambahkan dua alat pelengkap. Revoke menghancurkan tautan yang belum dibuka sehingga tidak dapat diungkapkan lagi. Proof of access menunjukkan lini masa sederhana—dibuat, dibuka, lampiran diunduh, dihancurkan, kedaluwarsa, atau dicabut—tanpa mengekspos isi catatan.
Bersama-sama, keduanya menjawab dua pertanyaan lanjutan yang sebenarnya diajukan tim: “Bisakah saya menariknya kembali?” dan “Bisakah saya menunjukkan bahwa tautan tersebut telah diakses?”
Cabut selagi belum dibuka
Pencabutan berfungsi sebelum pengungkapan—bukan setelah seseorang mendekripsi salinannya.
Jika catatan belum dibuka, Anda dapat mencabutnya dari layar keberhasilan pembuatan atau dari Akun → Aktivitas. Tautan akan berhenti berfungsi; penerima yang datang kemudian akan melihat bahwa akses telah hilang.
Mencabut adalah langkah yang tepat saat Anda salah menempelkan penerima, menyadari rahasia tersebut ada di chat yang salah, atau memutuskan bahwa penyerahan harus ditunda. Ini bukan penghapusan file jarak jauh dari seseorang yang sudah mengunduhnya setelah pengungkapan—tidak ada alat penyerahan E2EE yang jujur yang dapat menjanjikan hal itu.
- Buat catatan di Starter atau Business
- Jika ada yang tampak salah, segera cabut dari layar keberhasilan
- Atau buka Akun → Aktivitas dan cabut selagi statusnya masih belum dibuka
- Kirim catatan pengganti jika penerima masih membutuhkan rahasia tersebut
Butuh penarikan kembali dan bukti pada penyerahan sensitif?
Buat catatan yang dapat Anda cabutBukti akses tanpa kebocoran konten
Catatan status yang aman secara privasi: tautan telah diakses—bukan transkrip pembacaan.
Bukti akses dirancang untuk percakapan operasional dan kepatuhan yang membutuhkan bukti peristiwa pengiriman tanpa memasukkan rahasia ke dalam email atau tiket.
Lini masa tetap pada tingkat tinggi: dibuat, tautan dibuka, lampiran diunduh (saat dilacak), dihancurkan, kedaluwarsa, dicabut. Hal ini sesuai dengan sikap privasi dari open alerts: status, bukan substansi.
Baca label dengan teliti
Bukti akses adalah tanda terima bahwa tautan telah diakses—bukan bukti kriptografis bahwa manusia tertentu telah membaca setiap kata dengan teliti, dan bukan DRM terhadap tangkapan layar.
Bagaimana pencabutan dan bukti saling berkaitan
Cegah akses jika memungkinkan; dokumentasikan akses jika harus.
| Situasi | Gunakan | Hasil |
|---|---|---|
| Penerima salah, masih belum dibuka | Cabut | Tautan mati; buat catatan yang telah diperbaiki |
| Penyerahan selesai, auditor bertanya “apakah itu dibuka?” | Bukti akses | Tunjukkan peristiwa lini masa tanpa konten |
| Catatan sudah diungkapkan | Rotasi rahasia / asumsikan terekspos | Pencabutan tidak lagi memulihkan salinan teks biasa |
| Menunggu penerima | Peringatan + masa berlaku | Tindak lanjut atau kedaluwarsa otomatis jika tidak pernah dibuka |
Pertanyaan yang sering diajukan
Bisakah saya mencabutnya setelah penerima membuka catatan tersebut?
Pencabutan menargetkan catatan yang belum dibuka. Setelah dibuka, asumsikan penerima dapat menyimpan apa yang mereka lihat; putar kredensial atau anggap dokumen telah terkirim.
Apakah bukti akses mencakup teks pesan?
Tidak. Ini hanya lini masa status. Konten tetap berada di luar tampilan Aktivitas dan bukti.
Apakah fitur cabut tersedia di Free?
Cabut dan bukti akses adalah kemampuan Starter/Business. Pengguna Free tetap mendapatkan enkripsi, masa berlaku singkat, dan peringatan buka setelah masuk dengan email terverifikasi.
Di mana saya bisa menemukan bukti nanti?
Buka Akun → Aktivitas, temukan catatan, dan pilih Lihat bukti akses jika paket Anda mendukungnya.
Intinya
Kendalikan tautan yang belum dibuka; dokumentasikan yang sudah dibuka.
Enkripsi menjawab “siapa yang dapat membaca ini saat transit dan saat disimpan.” Cabut dan bukti menjawab “apa yang kita lakukan selanjutnya.”
Gunakan bersama kode verifikasi dan peringatan buka untuk siklus serah terima yang lengkap—dari pengiriman, konfirmasi, hingga penarikan kembali atau tanda terima.
Tarik kembali rahasia yang belum dibuka.
Cabut tautan yang seharusnya tidak pernah dibuka, dan simpan lini masa yang aman secara privasi saat Anda perlu menunjukkan bahwa serah terima telah diakses—tanpa mengirimkan rahasia melalui email.
Buat catatan pribadiJelajahi PrivateNote
- Cara mengetahui kapan tautan rahasia dibuka
- Cara kerja kode verifikasi penerima
- Mengapa Anda perlu mengeklik sebelum membuka rahasia di PrivateNote
- Apa itu tautan rahasia sekali pakai? Cara kerja berbagi yang aman
- Cara membuat catatan pribadi
- Apakah Anda melakukan kesalahan umum ini saat menangani rahasia?
