Cara membuat catatan pribadi
Dan benar-benar menjaganya tetap pribadi
Ikon gembok tidak otomatis menjadikan catatan privat. Pelajari arti privasi digital, pengaturan yang penting, dan cara membuat catatan terenkripsi yang dihapus setelah dibaca tanpa membuat akun.
Poin utama
- Encrypt in the browser before anything is uploaded.
- Set expiry and view limits that match the handoff.
- Share the link carefully—possession is access.
- Do not paste the same secret into a permanent channel afterward.
Anda ingin menulis sesuatu yang sensitif—sebuah kata sandi, kode pemulihan, pesan rahasia, atau catatan pribadi—dan menjaganya tetap pribadi. Mungkin Anda mencari "cara membuat catatan menjadi pribadi" dan menemukan saran umum tentang mengunci aplikasi, menyembunyikan folder lokal, atau mengubah pengaturan privasi perangkat.
Langkah-langkah tersebut membantu privasi kasual agar tidak terlihat orang lain di sekitar Anda. Langkah tersebut tidak menyelesaikan masalah yang lebih sulit: berbagi catatan dengan orang lain tanpa meninggalkan salinan permanen yang dapat dicari di server pihak ketiga.
Catatan yang benar-benar pribadi memerlukan tiga pilar berbeda: enkripsi sebelum unggah, kontrol akses yang ketat, dan efemeritas terencana—sebuah mekanisme untuk menghilang. Berikut cara mencapainya dalam praktiknya.
Apa arti sebenarnya dari "pribadi"
Dalam aplikasi sehari-hari, "pribadi" biasanya berarti tersembunyi dari orang lain yang mengambil perangkat Anda, dilindungi oleh kode sandi ponsel, atau dikunci di balik langganan aplikasi premium. Itu sangat berguna—tetapi tidak sama dengan privasi kriptografis.
Saat Anda membagikan informasi sensitif di web, pertanyaan sebenarnya adalah: siapa yang dapat membaca catatan tersebut setelah lepas dari tangan Anda?
Dapatkah penyedia layanan membacanya? Dapatkah pihak tidak berwenang yang mendapatkan akses ke cadangan cloud membacanya? Dapatkah rekan tim di masa depan mencari riwayat obrolan lama dan menemukannya berbulan-bulan kemudian?
Catatan pribadi, dalam pengertian keamanan yang ketat, adalah catatan di mana hanya penerima yang dituju yang dapat membaca isinya, layanan hosting tidak pernah melihat teks asli (plaintext) yang mendasarinya, dan catatan tersebut tidak ada di internet selamanya.
Mengapa aplikasi catatan biasa tidak memadai
Apple Notes, Google Keep, Notion, dan Evernote adalah alat yang sangat baik untuk organisasi pribadi, tetapi umumnya merupakan pilihan yang salah untuk mendistribusikan rahasia sekali pakai karena beberapa sifat bawaan:
- Sinkronisasi dan pencadangan — Catatan Anda disalin secara diam-diam ke berbagai perangkat, akun penyimpanan cloud, dan arsip riwayat jangka panjang yang tidak Anda kendalikan secara langsung.
- Pencarian dan berbagi — Berbagi publik secara tidak sengaja, pencarian ruang kerja yang luas, atau satu akun yang disusupi dapat mengekspos catatan lama berbulan-bulan setelah kejadian.
- Akses penyedia — Kecuali aplikasi tersebut secara eksplisit menawarkan enkripsi end-to-end untuk catatan spesifik tersebut, penyedia tetap memiliki kemampuan teknis untuk membaca konten Anda di server mereka.
- Tidak ada fitur burn-after-reading — Sebagian besar aplikasi organisasi dirancang secara struktural untuk menyimpan informasi tanpa batas waktu, bukan untuk menghapusnya setelah satu kali dibaca.
Untuk jurnal pribadi jangka panjang, aplikasi catatan standar sangat ideal. Untuk kata sandi, kode pemulihan, dan serah terima rahasia, Anda memerlukan alat efemeral yang dibuat untuk pengiriman rahasia sekali pakai—bukan penyimpanan permanen.
Cara membuat catatan pribadi: langkah demi langkah
Anda tidak perlu mendaftar akun untuk mengirim catatan pribadi yang aman dan sekali pakai. Alur kerja terstruktur di bawah ini menguraikan apa yang dirancang untuk dijalankan secara aman oleh layanan terenkripsi browser.
Langkah 1
Draf pesan di dalam browser Anda
Buka PrivateNote dan ketik pesan Anda secara langsung. Sudah berada di tab lain? Ekstensi Chrome mengenkripsi teks yang dipilih di tempat—alur sisi klien yang sama, tanpa membuka situs terlebih dahulu. Hindari menempelkan rahasia mentah ke klien email standar atau utas teks yang tidak terenkripsi sebelumnya. Anda juga dapat menggunakan Write with Private AI untuk membuat draf secara lokal di perangkat Anda sebelum enkripsi.
Langkah 2
Konfigurasikan pengaturan privasi efemeral Anda
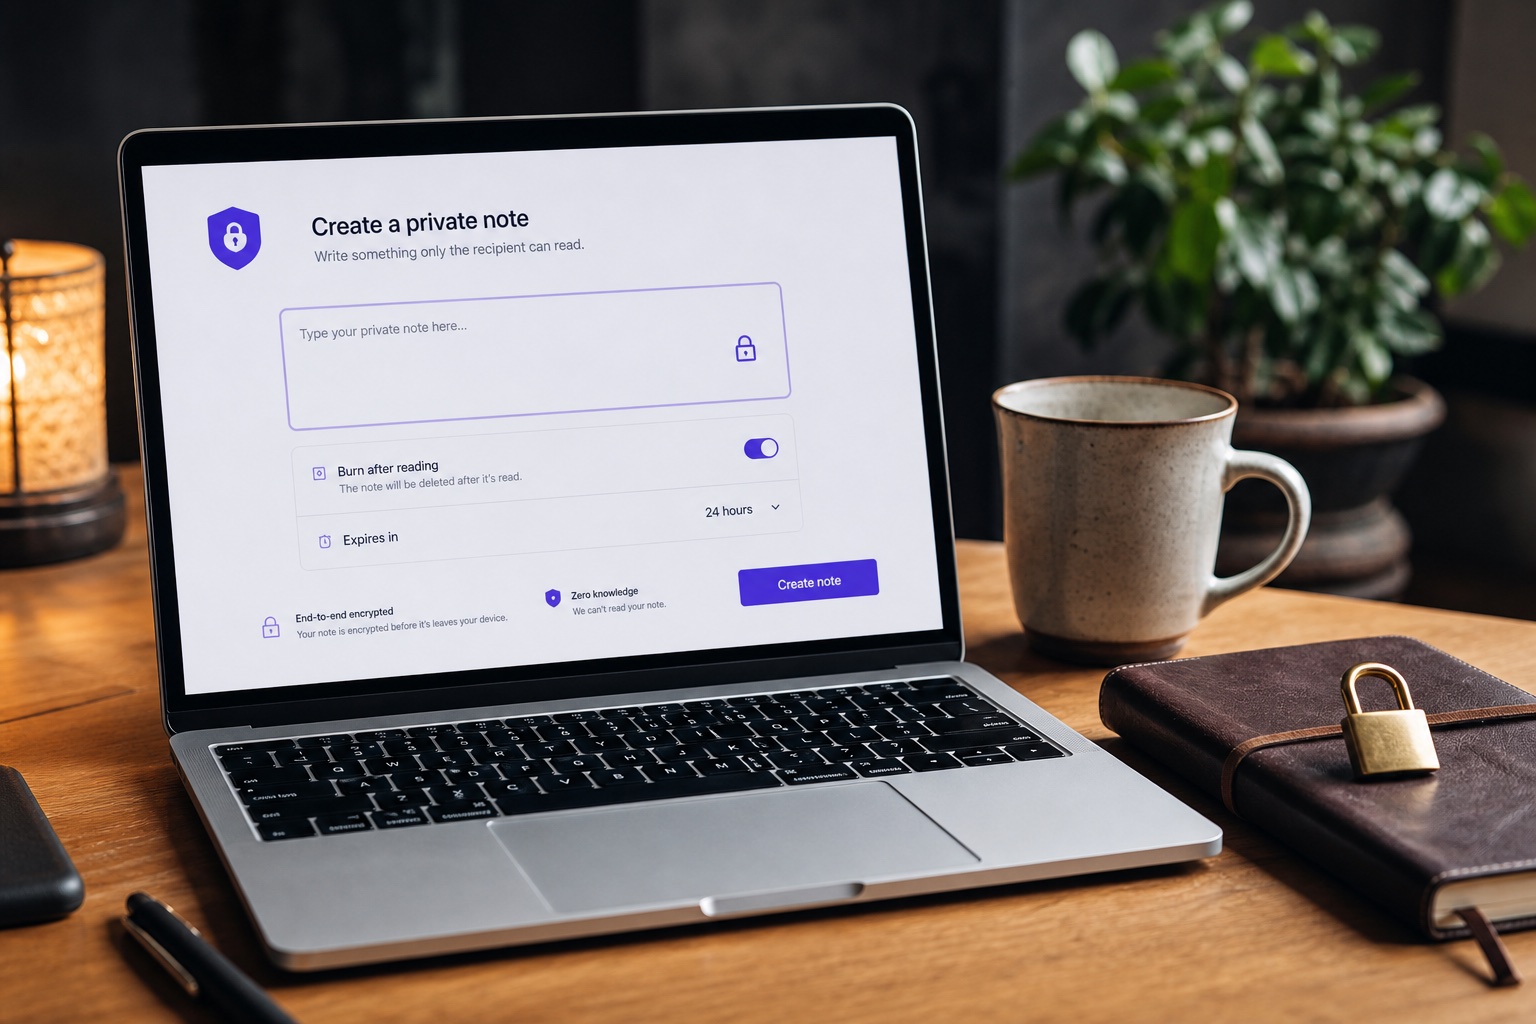
Atur jendela kedaluwarsa yang sesuai dengan tugas. Aktifkan burn-after-reading jika catatan harus hilang sepenuhnya setelah berhasil dibuka pertama kali, dan tambahkan passphrase opsional untuk konten yang sangat sensitif.
Langkah 3
Biarkan browser menjalankan enkripsi lokal
Saat Anda mengklik buat, enkripsi terjadi sepenuhnya di sisi klien. Hanya ciphertext yang diunggah. Kunci dekripsi tetap tertanam dalam fragmen URL—bagian setelah `#`—yang tidak dikirimkan oleh browser web modern ke server web hosting.
Langkah 4
Isolasi saluran berbagi Anda
Kirimkan tautan aman yang dihasilkan ke penerima melalui saluran pilihan Anda. Jika Anda mengonfigurasi kata sandi manual, bagikan itu secara out-of-band—melalui panggilan telepon, Signal, atau secara langsung dengan aman.
Langkah 5
Konfirmasi pengiriman dan bersihkan status lokal
Gunakan notifikasi pengiriman opsional untuk memverifikasi kapan catatan berhasil dibuka atau kedaluwarsa. Setelah dikonsumsi, tidak ada salinan teks biasa yang tertinggal di kotak keluar atau log obrolan historis Anda.
Pengaturan privasi yang layak diaktifkan
Penyesuaian arsitektur kecil memberikan keuntungan keamanan yang besar. Saat membuat catatan efemeral, maksimalkan pertahanan Anda dengan menggunakan konfigurasi ini:
- Burn-after-reading — Standar emas untuk kata sandi dan kredensial. Ciphertext yang mendasarinya akan dihapus dari server saat berhasil dibaca satu kali.
- Jendela kedaluwarsa singkat — Jika penerima Anda tidak perlu membuka data secara instan, batasi jendela paparan menjadi hitungan jam atau hari—jangan pernah membiarkannya tanpa batas waktu.
- Kata sandi berlapis — Menambahkan faktor kedua yang krusial. Penyerang perlu menyusupi saluran transmisi tautan sekaligus mendapatkan kata sandi terpisah untuk membaca isinya.
Apa yang tidak boleh dimasukkan dalam catatan pribadi berbasis web
Tautan terenkripsi browser sangat luar biasa untuk rahasia sementara atau yang dapat diganti—seperti kredensial Wi‑Fi, token API, dan pesan perusahaan. Namun, alat ini memiliki batasan.
Aturan keselamatan kritis: Jangan pernah mengetik seed phrase mata uang kripto, cadangan master hardware wallet, atau kunci privat root ke situs web apa pun. Aset utama yang tidak dapat diganti memerlukan enkripsi berbasis terminal lokal dengan age atau OpenSSL sebelum transmisi. Untuk arsitektur tersebut, baca crypto seed phrases and one-time links.
Kapan catatan pribadi adalah alat yang tepat
Gunakan catatan pribadi khusus alih-alih email standar atau alat chat saat menyerahkan informasi sensitif:
| Tipe data | Skenario berbagi yang ideal |
|---|---|
| Kredensial | Memberikan kata sandi atau kode pemulihan kepada anggota keluarga atau kolega tepercaya. |
| Kunci akses | Mendistribusikan kunci API atau webhook signing secret selama proses onboarding pengembang. |
| Akses fisik | Berbagi kode pintu sementara, nomor PIN alarm, atau kredensial Wi-Fi tamu. |
| Komunikasi korporat | Mengirim pesan bisnis rahasia yang tidak boleh diindeks oleh arsip chat atau email perusahaan. |
Filosofi kami di PrivateNote
Kami merancang PrivateNote untuk mengembalikan keseimbangan kepercayaan kepada pengguna. Dengan menangani operasi kriptografi sepenuhnya di dalam browser Anda sebelum payload mencapai infrastruktur kami, server kami tetap buta secara struktural terhadap rahasia teks biasa Anda.
Kami juga percaya pada transparansi yang jelas mengenai batasan produk. Jika Anda mengirim token akses sementara ke rekan, tautan satu kali yang terenkripsi adalah alat yang luar biasa. Jika Anda berurusan dengan tabungan seumur hidup Anda, enkripsi secara lokal di mesin offline terlebih dahulu.
Keamanan bukan tentang menemukan alat ajaib yang cocok untuk semua orang. Ini tentang menyesuaikan alur kerja Anda dengan nilai dari apa yang Anda lindungi. Untuk model teknis di balik enkripsi browser, baca cara kerja PrivateNote dan apa arti enkripsi end-to-end sisi klien.
Buat catatan pribadi sekarang
Tidak perlu akun. Tulis catatan Anda, konfigurasikan pengaturan privasi, dan bagikan tautan aman dalam waktu kurang dari satu menit.
Perlu berbagi dokumen juga? Transfer file aman menggunakan model enkripsi sisi browser yang sama. Pengiriman memerlukan akun gratis; penerima dapat membuka tautan tanpa mendaftar.
Sering menggunakan PrivateNote? Ekstensi Chrome menambahkan fitur enkripsi-dan-bagikan ke toolbar atau menu klik kanan Anda—sangat praktis saat kata sandi atau kunci API muncul di tengah percakapan.
Enkripsi terlebih dahulu. Bagikan tautan. Biarkan kedaluwarsa.
Buat catatan baru