Jak bezpiecznie udostępnić hasło
Bez e-maila, Teams i WhatsApp
Nie należy wklejać haseł do Microsoft Teams, WhatsApp albo e-maila. Ten przewodnik pokazuje, jak jednorazowymi linkami szyfrowanymi w przeglądarce przekazywać sekrety bezpiecznie, uwzględnić wymagania GDPR (DSGVO) i uniknąć krytycznych pułapek bezpieczeństwa.
Kluczowe wnioski
- Haseł nie należy wysyłać e-mailem, SMS-em ani na czacie zespołu.
- Do przekazania służy jednorazowy link zaszyfrowany w przeglądarce.
- Lepsze są hasła tymczasowe i wymuszenie zmiany po uzyskaniu dostępu.
- Przy wysokiej stawce tożsamość odbiorcy warto potwierdzić innym kanałem.
Udostępnienie hasła wygląda na drobną, codzienną czynność — dopóki coś nie pójdzie źle.
Gdy współpracownik potrzebuje tymczasowego dostępu do narzędzia wewnętrznego, pracownik wsparcia prosi o dostęp do systemu albo gościowi trzeba wysłać dane logowania do Wi-Fi, najszybsza opcja często polega na wklejeniu hasła w tekście jawnym do czatu Microsoft Teams, wiadomości WhatsApp albo krótkiego e-maila.
Ta wygoda zostawia jednak trwały cyfrowy ślad. Gdy sekret wejdzie do tych kanałów, jest synchronizowany między urządzeniami, indeksowany przez wyszukiwanie, zapisywany w automatycznych kopiach skrzynek i przechowywany w firmowych archiwach wiadomości bezterminowo. Hasło, które miało być tymczasowe, staje się trwałym obciążeniem.
Jest lepszy sposób ochrony poświadczeń.
Zasadniczy problem udostępniania tekstu jawnego
E-mail i aplikacje czatu są świetnymi platformami współpracy, ale nigdy nie były projektowane do trzymania sekretów. Nowoczesne systemy zwykle szyfrują dane w trakcie transmisji, lecz zawodzą przy ulotności — czyli przy tym, aby sekrety znikały, gdy spełnią swoje zadanie.
Gdy hasło trafi do zwykłego wątku czatu lub e-maila, kontrola nad jego cyklem życia od razu przepada. Zostaje w skrzynkach, da się je wyszukać w logach czatu po latach i widać je w powiadomieniach urządzenia albo na ekranie blokady. Jeśli konto nadawcy albo konto odbiorcy zostanie później przejęte, te historie czatu w tekście jawnym stają się dla atakujących żyłą złota.
GDPR (DSGVO) i ryzyko zgodności w Europie
Dla organizacji europejskich to nie tylko kwestia bezpieczeństwa — to ryzyko zgodności. Na podstawie ogólnego rozporządzenia o ochronie danych (GDPR / DSGVO) firmy są prawnie zobowiązane chronić dostęp do danych osobowych przy użyciu najnowocześniejszych środków technicznych i organizacyjnych.
Wklejanie aktywnych poświadczeń do logów czatu w chmurze hostowanej w USA albo na nieszyfrowane serwery poczty, bez dedykowanego szyfrowania end-to-end, może zwiększyć ekspozycję zgodności, zwłaszcza gdy te hasła dają dostęp do baz zawierających dane klientów albo pracowników.
Lokalne szyfrowanie w przeglądarce mocno ogranicza miejsca, w których poświadczenia mogą zalegać, i utrzymuje codzienne przekazania w podejściu stawiającym prywatność na pierwszym miejscu. To nie jest porada prawna; bezpieczne udostępnianie poświadczeń warto traktować jako jeden element szerszej kontroli dostępu, zarządzania hasłami i polityki rotacji.
Jak działają linki szyfrowane w przeglądarce
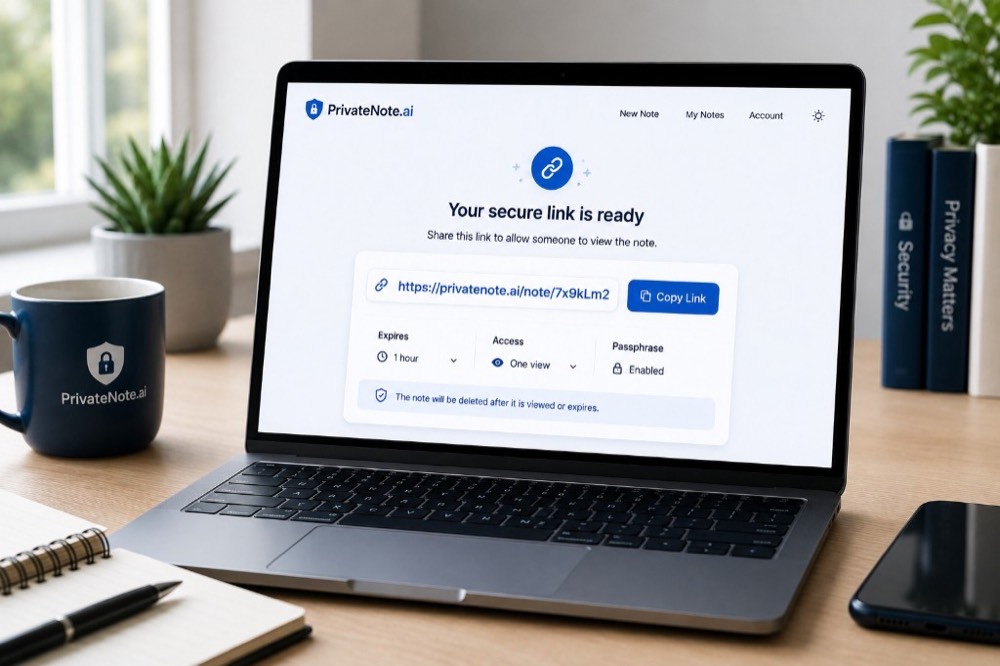
Do szybkiego, jednorazowego udostępnienia hasła jednorazowe linki szyfrowane w przeglądarce należą do najbezpieczniejszych i najbardziej praktycznych opcji. Zamiast wysyłać samo poświadczenie, wysyła się unikalny, tymczasowy link do zaszyfrowanej notatki. Czym jest jednorazowy tajny link wyjaśnia model tego przekazania.
Ciężką pracę wykonuje przeglądarka: hasło jest szyfrowane lokalnie przed wysłaniem, więc serwer pośredniczący przechowuje szyfrogram — nie surowe hasło. Klucz odszyfrowania zwykle zostaje we fragmencie linku, którego przeglądarki nie wysyłają na serwer.
Aby udostępnić sekret tymczasowym, samoniszczącym linkiem, wystarczą cztery kroki:
- 1
Krok 1
Wpis i lokalne szyfrowanie
Hasło wpisuje się w bezpiecznym narzędziu. Przeglądarka szyfruje je lokalnie kluczem, który nigdy nie opuszcza maszyny jako tekst jawny.
- 2
Krok 2
Wygenerowanie linku
Narzędzie wysyła na serwer zero-knowledge tylko zaszyfrowany ładunek i buduje unikalny link do udostępnienia. Materiał odszyfrowania zostaje przy linku — nie w serwerowym sejfie czytelnych sekretów.
- 3
Krok 3
Wysłanie linku
Link kopiuje się i wysyła przez Microsoft Teams, e-mail albo WhatsApp. Platforma czatu widzi URL, nie hasło.
- 4
Krok 4
Odsłonięcie i samozniszczenie
Przeglądarka odbiorcy odszyfrowuje treść lokalnie. Zależnie od polityki udostępniania zaszyfrowany ładunek może potem zostać usunięty z serwera po odsłonięciu albo po krótkim oknie wygaśnięcia.
Trzeba udostępnić hasło teraz? Warto utworzyć zaszyfrowaną notatkę jednorazową i wysłać bezpieczny link zamiast samego hasła.
Utwórz prywatną notatkęWskazówka przy wysokim ryzyku: podział kanałów
Zaszyfrowany link jest tylko tak bezpieczny jak kanał, którym zostanie wysłany. Jeśli osoba trzecia uzyska dostęp do skrzynki Teams albo e-maila, może przechwycić link, zanim odbiorca go otworzy.
Wiele narzędzi bezpiecznego udostępniania — w tym PrivateNote.ai — oferuje opcjonalne owinięcie notatki dodatkowym hasłem (owinięcie frazą hasła). Nie jest włączone domyślnie: włącza się je przy tworzeniu notatki, wybiera frazę hasła, a odbiorca musi ją wpisać, zanim sekret zostanie odsłonięty.
Aby uniknąć pojedynczego punktu awarii (SPoF) przy bardzo wrażliwych poświadczeniach, warto użyć tej opcji do podziału kanałów: wygenerować zaszyfrowany link z włączoną ochroną frazą hasła, wysłać link kanałem głównym (na przykład Microsoft Teams), a frazę hasła wysłać zupełnie innym kanałem — najlepiej komunikatorem nastawionym na prywatność, takim jak Signal albo Threema, albo krótką rozmową telefoniczną.
Atakujący potrzebowałby zarówno linku, jak i frazy hasła. To rozdzielenie sprawia, że podział kanałów działa.
Udostępnianie w menedżerze haseł a linki jednorazowe
Obie metody mogą być bardzo bezpieczne, ale służą różnym celom. Właściwe narzędzie zależy od tego, jak długo odbiorca potrzebuje dostępu.
| Kategoria | Najlepsze do | Ograniczenia techniczne |
|---|---|---|
| E-mail, Teams albo WhatsApp | Niezalecane do haseł | Zostawia trwałe, przeszukiwalne kopie tekstu jawnego w kopiach zapasowych i archiwach |
| Menedżery haseł | Stały dostęp: udostępnianie sejfów członkom rodziny, działom wewnętrznym albo zaufanym zespołom rdzeniowym | Wymaga, aby obie strony utrzymywały aktywne, zgodne konta menedżera haseł |
| Jednorazowe linki szyfrowane | Dostęp tymczasowy: freelancerzy, wsparcie klienta, goście i jednorazowe przekazania | Każdy, kto ma link, może odczytać sekret, chyba że chroni go dodatkowa fraza hasła |
Zasada praktyczna: menedżer haseł do stałego wspólnego dostępu, a jednorazowy link szyfrowany, gdy poświadczenie powinno się zmienić wkrótce po przekazaniu.
Kiedy użyć jednorazowego linku do hasła
Jednorazowe udostępnianie hasła jest właściwe dla poświadczeń transakcyjnych, które trzeba przekazać tylko raz. Typowe przykłady z europejskiego miejsca pracy:
| Dział | Typowe zastosowania |
|---|---|
| Administracja i biuro | Hasła do routera albo gościnnego Wi-Fi w biurze, poświadczenia administratora drukarki albo ustawienia inteligentnego biura |
| Finanse i biznes | Poświadczenia dla doradcy podatkowego albo zewnętrznych audytorów finansowych |
| IT i operacje | Wdrażanie tymczasowych zewnętrznych dostawców usług IT albo udostępnianie tymczasowych loginów wykonawców |
| Zespoły techniczne | Poświadczenia bazy danych, klucze API, klucze SSH albo hasła platform chmurowych dla deweloperów |
Dobre praktyki i pułapki, których unikać
Wymuszanie rotacji
Za każdym razem, gdy hasło jest udostępniane, warto traktować je jako tymczasowe. Odbiorca powinien zmienić je zaraz po zalogowaniu, a rotację warto potwierdzić, zanim przekazanie zostanie uznane za zakończone.
Generowanie silnych, lokalnych haseł
Haseł nie warto wymyślać samodzielnie. Do tego służy lokalne narzędzie, takie jak generator haseł PrivateNote, albo passwords.lu do fraz hasła i kodów PIN. Oba działają lokalnie — nic nie jest wysyłane. Model techniczny opisuje Jak generujemy bezpieczne hasła.
Krótkie czasy wygaśnięcia
Większość haseł musi istnieć tylko przez kilka minut albo godzin. Lepsza jest jedna odsłona albo krótkie okno, na przykład dwie godziny, jeśli nadal pasuje do pracy odbiorcy.
Haseł nie umieszczać w tytułach ani tematach
Haseł w tekście jawnym nie należy umieszczać w tematach e-maili, tytułach systemów zgłoszeń, nazwach kanałów Teams, tytułach grup WhatsApp, nazwach dokumentów ani zaproszeniach kalendarza. Te pola rzadko są traktowane z taką samą starannością jak treść wiadomości — i zostają w indeksach wyszukiwania.
Kontekst poza bezpieczną notatką
Przy udostępnianiu hasła do bazy danych nie należy pisać w notatce „Hasło do bazy produkcyjnego CRM: MySecret123!”. W zaszyfrowanym linku powinien znaleźć się tylko surowy sekret. Jeśli link zostanie przechwycony, atakujący nie powinien od razu wiedzieć, które konto albo system otwiera.
Częsty błąd
Wysłanie zaszyfrowanego linku i jego frazy hasła w tej samej wiadomości Teams, czacie WhatsApp albo e-mailu niweczy podział kanałów i odtwarza pojedynczy punkt awarii.
Często zadawane pytania
Czy Microsoft Teams albo WhatsApp jest bezpieczniejszy niż e-mail?
Ich protokoły transmisji są ogólnie bezpieczne, ale nadal działają jako długoterminowe archiwa czatu. Każde hasło wklejone do wątku może pozostać wyszukiwalne bezterminowo, co czyni je trwałym słabym punktem.
Czy GDPR (DSGVO) wpływa na sposób udostępniania haseł?
Na podstawie artykułu 32 GDPR organizacje muszą wdrożyć odpowiednie środki techniczne i organizacyjne, aby zabezpieczyć dane osobowe. Przechowywanie haseł w tekście jawnym w kopiach chmurowych albo otwartych wątkach e-mail zwiększa ekspozycję zgodności. Linki zero-knowledge, które same się niszczą, zmniejszają ślad poświadczenia.
Czy należy wysyłać link i frazę hasła razem?
Nie. Wysłanie obu elementów w tej samej wiadomości niweczy podział kanałów. Frazę hasła należy wysłać innym medium — najlepiej przez Signal albo Threema, albo telefonicznie.
Czy użyć menedżera haseł, czy linku jednorazowego?
Menedżer haseł do długoterminowego wspólnego dostępu. Jednorazowy link szyfrowany w przeglądarce, gdy hasło trzeba przekazać tylko raz.
Czy menedżer haseł nadal jest potrzebny?
Tak. Menedżery haseł pozostają właściwym miejscem do przechowywania i zarządzania poświadczeniami, które zostają. Jednorazowe linki szyfrowane uzupełniają je przy kontrolowanych, tymczasowych przekazaniach.
Na koniec
Bezpieczne udostępnianie haseł nie musi być wąskim gardłem pracy. Wymaga tylko niewielkiej zmiany nawyku: przestać zostawiać dane wrażliwe na stałe w logach czatu i historiach skrzynek.
Lokalne szyfrowanie w przeglądarce i samoniszczące linki zmniejszają ryzyko bezpieczeństwa i zgodności organizacji, a przekazania pozostają szybkie i praktyczne.
Następnym razem, gdy trzeba udostępnić hasło, lepiej nie wklejać go do Microsoft Teams, WhatsApp ani e-maila. Warto utworzyć zaszyfrowaną notatkę jednorazową, wysłać link zamiast hasła i pozwolić notatce wygasnąć, gdy spełni swoje zadanie.
Gotowi udostępniać bezpiecznie?
Prywatna notatka na PrivateNote.ai szyfruje poświadczenia w przeglądarce przed wysłaniem. Notatki mogą wygasać automatycznie albo po odczycie, opcjonalna ochrona frazą hasła dodaje kolejną warstwę, a zaszyfrowane dane notatki są obsługiwane w jurysdykcji UE.
Utwórz prywatną notatkę
