Jak bezpiecznie udostępnić klucz API
Bez ujawniania sekretów
Klucze API nie należą do Slack, Teams, e-maila, zgłoszeń ani historii Git. Bezpieczniejszy przebieg: ograniczyć zakres klucza, zaszyfrować go lokalnie, użyć linku jednorazowego i wymienić go, gdy przekazanie się zakończy.
Najważniejsze wnioski
- Kluczy API nie wklejać do e-maila, czatu, zgłoszeń, dokumentów ani Git.
- Używać najwęższego klucza: najmniejsze uprawnienia, krótki czas życia, rotacja po zakończeniu.
- Sekrety wysyłać jednorazowym linkiem szyfrowanym w przeglądarce.
- Przy kluczach wysokiego ryzyka najpierw szyfrować lokalnie; udostępniać tylko szyfrogram.
- Po udostępnieniu obserwować nietypowe użycie — PrivateNote to przekazanie, nie sejf.
Na tej stronie
Każdy deweloper w końcu musi wysłać komuś klucz API — do dostępu staging, wykonawcy, integracji webhook albo przekazania klientowi. Najszybsza droga zwykle zostawia też najdłuższy ślad.
Klucze API traktować jak hasła produkcyjne
Klucz API jest w praktyce hasłem dla oprogramowania. Zależnie od uprawnień wyciekły klucz może ujawnić dane klientów, zużyć płatne zasoby, wdrożyć infrastrukturę chmurową, wysłać e-mail przez zweryfikowaną domenę albo podbić rachunek za AI.
W odróżnieniu od haseł ludzi klucze API często pozostają ważne przez miesiące, siedzą w plikach konfiguracji i całkowicie omijają uwierzytelnianie wieloskładnikowe. Jeśli klucz wycieknie, atakujący może działać jako aplikacja — a złośliwy ruch może wtopić się w zwykłe użycie produkcyjne, dopóki koszty nie skoczą albo dane nie będą już ujawnione.
Kluczy API nie wklejać do systemów trwałych
Te kanały są wygodne, bo zachowują historię. Właśnie dlatego są złym miejscem na sekrety.
- Slack, Microsoft Teams, Discord albo inna historia czatu
- E-mail, SMS albo przekazywane wątki skrzynki
- Jira, Trello, Notion, Confluence albo zgłoszenia GitHub
- Dokumenty tekstowe, arkusze i współdzielone foldery w chmurze
- Commity Git, pull requesty i komentarze w kodzie
Gdzie klucze API naprawdę wyciekają
Większość wycieków nie jest wyrafinowanym złamaniem kryptografii. Zdarzają się, gdy ktoś kopiuje sekret do systemu zbudowanego po to, aby prowadzić zapisy.
E-mail tworzy długo żyjące kopie. Klucz może przetrwać w skrzynkach, archiwach, kopiach zapasowych, synchronizacji mobilnej, przekazywanych wątkach i indeksach wyszukiwania długo po zakończeniu zadania.
Czat zespołu
Slack i Teams zachowują kontekst — i właśnie dlatego są ryzykowne dla sekretów. Jeden wklejony klucz może stać się wyszukiwalny dla przyszłych członków przestrzeni roboczej albo wyciec przez przejęte urządzenie.
Narzędzia projektowe
Jira, Notion, Confluence, Trello i zgłoszenia GitHub nie są sejfami poświadczeń. Usunięte zgłoszenia nadal mogą istnieć w eksportach, kopiach zapasowych, śladach audytu i wyszukiwaniu wspieranym przez AI.
Repozytoria Git
Historia Git jest lepka. Usunięcie klucza w późniejszym commicie nie kasuje wcześniejszych commitów. Publiczne repozytoria są skanowane bez przerwy, a ujawnione poświadczenia chmurowe mogą zostać nadużyte w ciągu minut.
Klucze wysokiego ryzyka: najpierw szyfrowanie lokalne
Większość kluczy API da się wymienić: tokeny staging, krótkotrwałe sekrety integracji i wąsko zakresowane poświadczenia, które i tak mają przejść rotację. Dla nich jednorazowe dostarczenie szyfrowane w przeglądarce zwykle wystarcza.
Niektóre klucze ważą więcej — produkcyjny dostęp administratora, klucze podpisu, główne poświadczenia chmury albo cokolwiek długo żyjącego, co byłoby bolesne albo niemożliwe do czystego unieważnienia. Traktować je jak sekrety główne: zaszyfrować lokalnie przed jakimkolwiek wysłaniem do sieci, a potem wysłać szyfrogram przez PrivateNote.
- age — najprostsze ustawienia domyślne do szyfrowania plików (
age -p -o key.txt.age key.txt) - OpenSSL — zaufane CLI, jeśli flagi są już znane
- Zaszyfrowany plik wysłać przez PrivateNote; frazę hasła do odszyfrowania wysłać osobnym kanałem (Signal, telefon, osobiście)
Ten sam przebieg dotyczy fraz seed kryptowalut i innych niezastępowalnych sekretów głównych. Pełny opis age/OpenSSL, wskazówki o frazie hasła oraz to, kiedy linki jednorazowe są właściwym narzędziem, a kiedy nie, zawiera frazy seed kryptowalut i linki jednorazowe.
Bezpieczniejszy przebieg przekazania
Gdy klucza potrzebuje człowiek — nie gdy aplikacja pobiera go w czasie działania — ta kolejność jest właściwa.
Ograniczyć zakres klucza
Tylko minimalne uprawnienia
Zaszyfrować lokalnie
Klucz nie opuszcza przeglądarki
Wysłać link
Nie surowy sekret
Unieważnić po zakończeniu
Rotacja po przekazaniu
Ewentualne hasło notatki udostępnić osobnym kanałem — nigdy w tej samej wiadomości co link.
Jak PrivateNote wpisuje się w przekazanie
PrivateNote jest zbudowane na moment człowiek–człowiek: klucze API, prywatne klucze SSH, poświadczenia baz danych, kody odzyskiwania, sekrety podpisu webhook i tymczasowe hasła, które mają dotrzeć do jednej osoby, nie stając się trwałym zapisem.
Jeśli sekretem jest klucz SSH, a nie poświadczenie API, jak bezpiecznie udostępniać klucze SSH opisuje klucze publiczne i prywatne, klucze wdrożeniowe oraz rozszerzenia edytora.
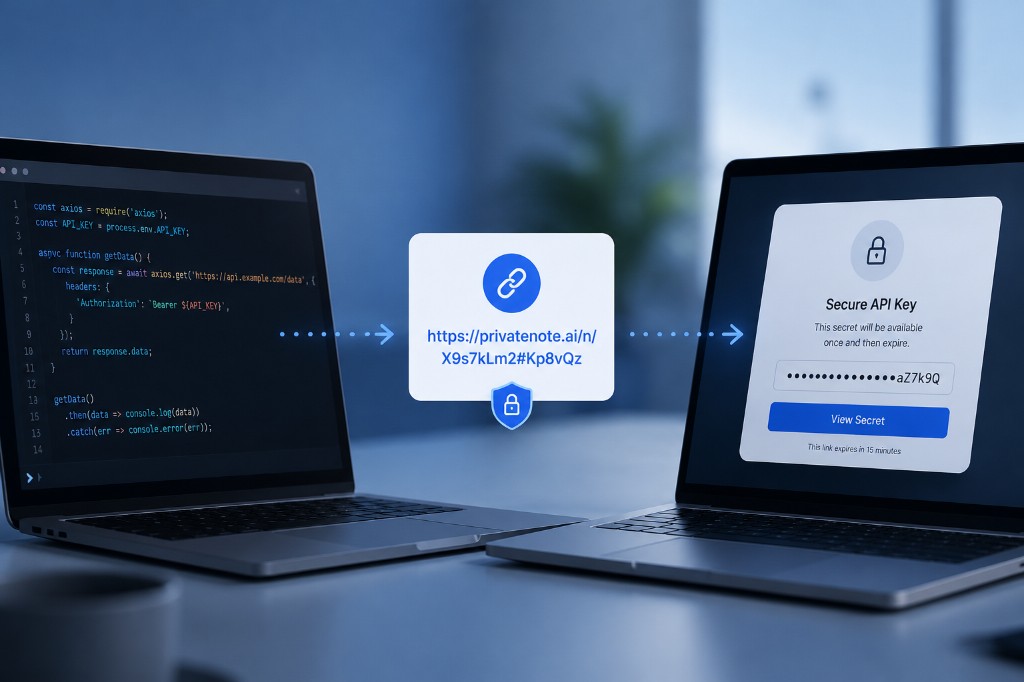
Sekret jest szyfrowany w przeglądarce przed wysłaniem. PrivateNote przechowuje szyfrogram, nie tekst jawny. Klucz odszyfrowania żyje we fragmencie URL — części po # — której przeglądarki nie wysyłają na serwer przy wczytywaniu strony. To model jednorazowego tajnego linku zastosowany do poświadczeń API.
https://privatenote.ai/note/abc123#kL8mN4...
- Serwer otrzymuje identyfikator notatki i zaszyfrowany ładunek.
- Serwer nie otrzymuje klucza odszyfrowania.
- Zniszczenie po odczycie i wygaśnięcie ograniczają, jak długo zaszyfrowana notatka istnieje.
PrivateNote uzupełnia dedykowane magazyny sekretów — zamyka lukę, gdy trzeba wysłać klucz Stripe partnerowi integracji, udostępnić tymczasowy klucz OpenAI wykonawcy albo dać współpracownikowi jednorazowy dostęp do poświadczenia staging.
Często zadawane pytania
Dlaczego nie wystarczy zmienna środowiskowa?
Zmienne środowiskowe dobrze służą do uruchamiania lokalnego oprogramowania. Nie rozwiązują problemu transportu, gdy tę wartość trzeba przekazać współpracownikowi, wykonawcy, klientowi albo partnerowi integracji.
Czy klucze API zawsze powinny wygasać?
Gdy dostawca to obsługuje, tak. Poświadczenia krótkotrwałe skracają okno nadużycia po przypadkowym ujawnieniu i czynią rotację częścią zwykłego przebiegu pracy.
Jaki przebieg jest najbezpieczniejszy?
Utworzyć wąsko zakresowany klucz, wysłać go jednorazowym linkiem szyfrowanym w przeglądarce, ewentualne hasło udostępnić osobnym kanałem, a następnie wymienić albo unieważnić klucz, gdy zadanie zostanie wykonane. Przy kluczach wysokiego ryzyka albo długo żyjących najpierw zaszyfrować lokalnie narzędziem age albo OpenSSL i wysłać tylko szyfrogram.
Czy PrivateNote jest menedżerem sekretów?
Nie. PrivateNote rozwiązuje bezpieczne dostarczenie od człowieka do człowieka. Do przechowywania sekretów maszyna–maszyna służą HashiCorp Vault, AWS Secrets Manager, Google Cloud Secret Manager albo Azure Key Vault.
Sedno
Większość wycieków kluczy API nie zdarza się dlatego, że zawiodła kryptografia. Zdarza się, bo ktoś z wygody skopiował sekret do trwałego, przeszukiwalnego systemu. Klucze warto zakresować ciasno, udostępniać tylko wtedy, gdy to konieczne, i nie zostawiać śladu tekstu jawnego na czacie, w zgłoszeniach, e-mailu ani w Git. Stronę potoku dostarczania — commity .env, logi CI i historię GitHub — opisuje [sekrety w CI/CD, plikach .env i GitHub](blog:secrets-in-cicd-env-github-leaks).
Udostępnij klucz API bez zostawiania go na czacie
Link PrivateNote szyfrowany w przeglądarce i niszczony po odczycie. Do notatek jednorazowych konto nie jest wymagane.
Utwórz notatkę PrivateNote ->
