Bir şifre nasıl güvenle paylaşılır
E-posta, Teams veya WhatsApp olmadan
Şifreleri Microsoft Teams, WhatsApp veya e-postaya yapıştırmayı bırakın. Bu kılavuz, sırları güvenle teslim etmek, GDPR (DSGVO) gereksinimleriyle uyum sağlamak ve kritik güvenlik tuzaklarından kaçınmak için tarayıcıda şifrelenmiş tek kullanımlık bağlantıları nasıl kullanacağınızı gösterir.
Öne çıkanlar
- Şifreleri e-posta, SMS veya ekip sohbetinde asla göndermeyin.
- Teslim için tarayıcıda şifrelenmiş tek kullanımlık bir bağlantı kullanın.
- Geçici şifreleri tercih edin ve erişimden sonra sıfırlamayı zorunlu kılın.
- Risk yüksekse alıcının kimliğini ayrı bir kanalda doğrulayın.
Bir şifre paylaşmak, bir şey ters gidene kadar küçük, gündelik bir iş gibi görünür.
Bir meslektaşın dahili bir araca geçici erişime ihtiyacı olsun, bir müşteri destek temsilcisi sistem erişimi istesin veya bir ziyaretçiye Wi-Fi kimlik bilgilerini göndermeniz gereksin, en hızlı seçenek çoğu zaman düz metin şifreyi bir Microsoft Teams sohbetine, bir WhatsApp iletisine veya kısa bir e-postaya yapıştırmak gibi gelir.
Ne yazık ki bu kolaylık geride kalıcı bir dijital iz bırakır. Bir sır bu kanallara girdiğinde cihazlar arasında eşitlenir, arama işlevleriyle dizinlenir, otomatik posta kutusu yedeklerinde saklanır ve kurumsal ileti arşivlerinde süresiz tutulur. Geçici olması amaçlanan bir şifre kalıcı bir yükümlülük haline gelir.
Neyse ki kimlik bilgilerinizi korumanın daha iyi bir yolu vardır.
Düz metin paylaşmanın temel sorunu
E-posta ve sohbet uygulamaları mükemmel işbirliği platformlarıdır, ancak sır tutmak için tasarlanmamıştır. Modern sistemler veriyi aktarım sırasında genellikle şifrelerken geçicilikte — sırların amaçlarına hizmet ettikten sonra kaybolmasını sağlamakta — yetersiz kalır.
Bir şifreyi standart bir sohbete veya e-posta dizisine yapıştırdığınızda yaşam döngüsünün denetimini hemen kaybedersiniz. Posta kutularında saklı kalır, yıllar sonra sohbet günlüklerinde aranabilir ve cihaz bildirimlerinde veya kilit ekranlarında görünür. Hesabınız veya alıcının hesabı ileride ele geçirilirse bu düz metin sohbet geçmişleri saldırganlar için bir hazineye dönüşür.
Avrupa’da GDPR (DSGVO) ve uyumluluk riskleri
Avrupalı kuruluşlar için bu yalnızca bir güvenlik kaygısı değildir; bir uyumluluk riskidir. Genel Veri Koruma Tüzüğü (GDPR / DSGVO) kapsamında şirketler, kişisel verilere erişimi güncel teknik ve kurumsal önlemlerle korumakla yasal olarak yükümlüdür.
Etkin kimlik bilgilerini, özel uçtan uca şifreleme olmadan ABD’de barındırılan bulut sohbet günlüklerine veya şifrelenmemiş e-posta sunucularına yapıştırmak, özellikle bu şifreler müşteri veya çalışan verisi içeren veritabanlarına erişim veriyorsa uyumluluk maruziyetini artırabilir.
Yerel, tarayıcı tarafı şifreleme, kimlik bilgilerinin nerede kalabileceğini keskin biçimde azaltır ve gündelik teslimleri gizlilik öncelikli bir yaklaşımla hizalar. Bu hukuki tavsiye değildir; güvenli kimlik bilgisi paylaşımını daha geniş erişim denetimi, şifre yönetimi ve değiştirme ilkesinin bir parçası olarak ele alın.
Tarayıcı tarafı şifreli bağlantılar nasıl çalışır
Hızlı, tek seferlik şifre paylaşımı için tarayıcıda şifrelenmiş tek kullanımlık bağlantılar en güvenli ve en verimli seçenekler arasındadır. Kimlik bilgisinin kendisini göndermek yerine şifreli bir nota giden benzersiz, geçici bir bağlantı gönderirsiniz. Tek kullanımlık gizli bağlantının ne olduğu bu teslimin arkasındaki modeli açıklar.
Ağır işi tarayıcınız yapar: şifre yüklemeden önce yerelde şifrelenir, böylece aracı sunucu ham şifrenizi değil şifreli metni saklar. Çözme anahtarı tipik olarak bağlantı parçasında kalır; tarayıcılar bunu sunucuya göndermez.
Geçici, kendiliğinden yok olan bir bağlantıyla bir sır paylaşmak için şu dört adımı izleyin:
- 1
Adım 1
Girdi ve yerel şifreleme
Şifreyi güvenli bir araca girin. Tarayıcınız onu, makinenizden düz metin olarak hiç çıkmayan bir anahtarla yerelde şifreler.
- 2
Adım 2
Bağlantıyı üretin
Araç yalnızca şifreli yükü sıfır bilgi sunucusuna yükler ve benzersiz bir paylaşım bağlantısı kurar. Çözme malzemesi bağlantıyla kalır; okunabilir sırların sunucu tarafı bir kasasında değil.
- 3
Adım 3
Bağlantıyı gönderin
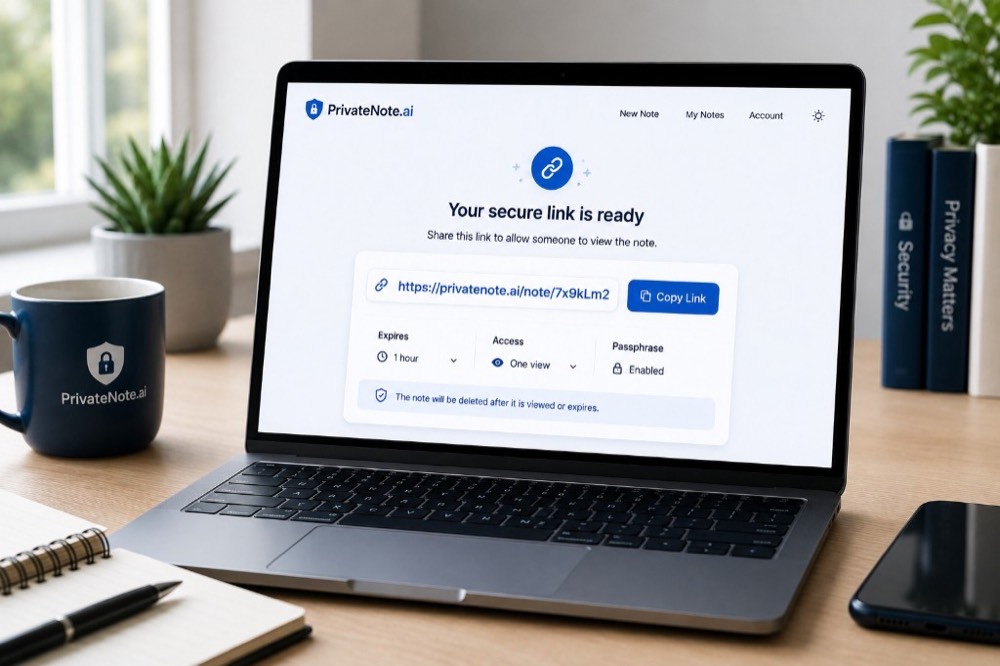
Bağlantıyı kopyalayıp Microsoft Teams, e-posta veya WhatsApp üzerinden gönderin. Sohbet platformu şifrenizi değil bir URL görür.
- 4
Adım 4
Gösterme ve kendiliğinden yok olma
Alıcının tarayıcısı içeriği yerelde çözer. Paylaşım ilkesine bağlı olarak şifreli yük, görüntülemeden sonra veya kısa bir süre sonu penceresinden sonra sunucudan temizlenebilir.
Şimdi bir şifre paylaşmanız mı gerekiyor? Şifreli tek kullanımlık bir not oluşturun ve şifrenin kendisi yerine güvenli bağlantıyı gönderin.
Gizli bir not oluşturunYüksek güvenlik ipucu: kanalları bölerek paylaşım
Şifreli bir bağlantı, onu gönderdiğiniz kanal kadar güvenlidir. Kötü niyetli bir üçüncü taraf Teams veya e-posta gelen kutunuza erişirse bağlantıyı alıcınız açmadan önce yakalayabilir.
PrivateNote.ai dahil birçok güvenli paylaşım aracı, notu ek bir şifreyle sarma (parola ifadesi sarmalama) için isteğe bağlı bir ayar sunar. Bu varsayılan olarak açık değildir: notu oluştururken açarsınız, bir parola ifadesi seçersiniz ve alıcı sırrı görmeden önce onu girmelidir.
Çok hassas kimlik bilgileri için tek hata noktasını (SPoF) önlemek üzere bu seçeneği kanalları bölerek paylaşım için kullanın: parola ifadesi koruması açıkken şifreli bağlantıyı üretin, bağlantıyı birincil kanalınız üzerinden gönderin (örneğin Microsoft Teams) ve parola ifadesini tamamen farklı bir kanal üzerinden gönderin — tercihen Signal veya Threema gibi gizlilik odaklı bir ileti uygulaması ya da kısa bir telefon görüşmesi.
Bir saldırganın hem bağlantıya hem parola ifadesine ihtiyacı olur. Kanalları bölerek paylaşımı etkili kılan bu ayrımdır.
Şifre yöneticisi paylaşımı ve tek kullanımlık bağlantılar
İki yöntem de yüksek düzeyde güvenli olabilir, ancak farklı amaçlara hizmet eder. Doğru aracı seçmek, alıcının erişime ne kadar süre ihtiyaç duyduğuna bağlıdır.
| Kategori | En uygun olduğu yer | Teknik sınırlar |
|---|---|---|
| E-posta, Teams veya WhatsApp | Şifreler için önerilmez | Yedeklerde ve arşivlerde kalıcı, aranabilir düz metin kopyalar bırakır |
| Şifre yöneticileri | Sürekli erişim: kasaları aile üyeleri, iç departmanlar veya güvenilen çekirdek ekiplerle paylaşmak | Her iki tarafın etkin, uyumlu şifre yöneticisi hesaplarını sürdürmesini gerektirir |
| Tek kullanımlık şifreli bağlantılar | Geçici erişim: serbest çalışanlar, müşteri desteği, ziyaretçiler ve tek seferlik teslimler | İkincil bir parola ifadesiyle korunmadıkça bağlantıya sahip herkes sırrı okuyabilir |
Pratik kural: sürekli paylaşılan erişim için bir şifre yöneticisi, kimlik bilgisinin teslimden kısa süre sonra değişmesi gerektiğinde ise tek kullanımlık şifreli bir bağlantı kullanın.
Tek kullanımlık şifre bağlantısı ne zaman kullanılır
Tek kullanımlık şifre paylaşımı, yalnızca bir kez iletilmesi gereken işlemsel kimlik bilgileri için idealdir. Yaygın Avrupa işyeri örnekleri şunlardır:
| Departman | Yaygın kullanım durumları |
|---|---|
| Yönetim ve ofis | Yönlendirici veya ofis misafir Wi-Fi şifreleri, yazıcı yönetici kimlik bilgileri veya akıllı ofis ayarları |
| Finans ve işletme | Vergi danışmanınız veya dış mali denetçiler için kimlik bilgileri |
| BT ve operasyon | Geçici dış BT hizmet sağlayıcılarını işe almak veya geçici yüklenici oturumlarını paylaşmak |
| Teknik ekipler | Geliştiricilerle veritabanı kimlik bilgileri, API anahtarları, SSH anahtarları veya bulut platformu şifreleri |
En iyi uygulamalar ve kaçınılacak tuzaklar
Değiştirmeyi zorunlu kılın
Bir şifre paylaştığınızda onu geçici kabul edin. Alıcıdan oturum açar açmaz değiştirmesini isteyin ve teslimi bitmiş saymadan önce değişikliğin tamamlandığını doğrulayın.
Güçlü, yerel şifreler üretin
Şifreleri kendiniz uydurmayın. PrivateNote’un şifre üreteci gibi yerel bir araç veya parola ifadesi ve PIN seçenekleri için passwords.lu kullanın. İkisi de yerelde çalışır — hiçbir şey yüklenmez. Teknik model için Güvenli şifreleri nasıl ürettiğimize bakın.
Süre sonlarını kısa tutun
Çoğu şifrenin yalnızca birkaç dakika veya saat var olması gerekir. Alıcının iş akışına hâlâ uyuyorsa tek bir görüntülemeyi veya iki saat gibi kısa bir pencereyi tercih edin.
Şifreleri başlıklara veya konu satırlarına koymayın
Düz metin şifreleri e-posta konu satırlarına, talep sistemi başlıklarına, Teams kanal adlarına, WhatsApp grup başlıklarına, belge adlarına veya takvim davetlerine asla koymayın. Bu alanlara ileti gövdeleri kadar özen gösterilmez ve arama dizinlerinde kalırlar.
Bağlamı güvenli notun dışında tutun
Bir veritabanı şifresi paylaşıyorsanız notun içine “Üretim CRM veritabanı şifresi: MySecret123!” yazmayın. Şifreli bağlantıya yalnızca ham sırrı koyun. Bağlantı yakalanırsa saldırgan hangi hesabı veya sistemi açtığını da öğrenmemelidir.
Yaygın hata
Şifreli bağlantıyı ve parola ifadesini aynı Teams iletisinde, WhatsApp sohbetinde veya e-postada göndermek, kanalları bölerek paylaşımı bozar ve tek hata noktasını yeniden yaratır.
Sık sorulan sorular
Microsoft Teams veya WhatsApp e-postadan daha mı güvenlidir?
Aktarım protokolleri genel olarak güvenlidir, ancak yine uzun vadeli sohbet arşivleri olarak çalışırlar. Bir diziye yapıştırılan herhangi bir şifre süresiz aranabilir kalabilir; bu da onu kalıcı bir açıklık haline getirir.
GDPR (DSGVO) şifreleri nasıl paylaştığımı etkiler mi?
GDPR Madde 32 uyarınca kuruluşlar, kişisel veriyi güvenceye almak için uygun teknik ve kurumsal önlemleri uygulamalıdır. Düz metin şifreleri bulut yedeklerinde veya açık e-posta zincirlerinde saklamak uyumluluk maruziyetini artırır. Sıfır bilgi, kendiliğinden yok olan bağlantılar kimlik bilgisi izini daha küçük tutar.
Bağlantıyı ve parola ifadesini birlikte göndermeli miyim?
Hayır. İki parçayı aynı iletide göndermek kanalları bölerek paylaşımı bozar. Parola ifadesini ayrı bir ortam üzerinden gönderin — tercihen Signal veya Threema ya da bir telefon görüşmesi.
Şifre yöneticisi mi yoksa tek kullanımlık bağlantı mı kullanmalıyım?
Uzun vadeli paylaşılan erişim için bir şifre yöneticisi kullanın. Bir şifreyi yalnızca bir kez iletmeniz gerektiğinde tarayıcıda şifrelenmiş tek kullanımlık bir bağlantı kullanın.
Yine de bir şifre yöneticisine ihtiyacım var mı?
Evet. Şifre yöneticileri, sakladığınız kimlik bilgilerini depolamak ve yönetmek için doğru yer olmaya devam eder. Tek kullanımlık şifreli bağlantılar, denetimli geçici teslimler için onları tamamlar.
Son düşünceler
Güvenli şifre paylaşımı iş akışınız için bir darboğaz olmak zorunda değildir. Yalnızca küçük bir alışkanlık değişikliği ister: hassas veriyi sohbet günlüklerinde ve gelen kutusu geçmişlerinde kalıcı olarak bırakmayı durdurun.
Yerel, tarayıcı tarafı şifreleme ve kendiliğinden yok olan bağlantılar kullanarak teslimleri hızlı ve pratik tutarken kurumsal güvenlik ve uyumluluk riskini azaltırsınız.
Bir sonraki şifre paylaşımınızda onu Microsoft Teams, WhatsApp veya e-postaya kopyalayıp yapıştırmayın. Şifreli tek kullanımlık bir not oluşturun, şifre yerine bağlantıyı gönderin ve notun amacına hizmet ettikten sonra süresinin dolmasına izin verin.
Güvenle paylaşmaya hazır mısınız?
Kimlik bilgilerini yüklemeden önce tarayıcınızda şifrelemek için PrivateNote.ai üzerinde gizli bir not oluşturun. Notlar otomatik olarak veya okunduktan sonra sona erebilir, isteğe bağlı parola ifadesi koruması bir katman daha ekler ve şifreli not verisi AB yetki alanında işlenir.
Gizli bir not oluşturun
